Kyberuhkatiedon jakaminen vahvistaa kriittisten toimijoiden yhteistä tilannekuvaa ja auttaa rakentamaan jaettua tilannetietoisuutta, mutta tekninen tiedonsiirto ei yksin synnytä toimivaa yhteistyötä. DYNAMO-hankkeessa osoitettiin, että yhteisen teknisen alustan ja työkalujen lisäksi turvallinen ja hyödyllinen tiedonvaihto edellyttää luottamusta, selkeitä vastuita ja yhdessä sovittuja toimintatapoja.
Kyberuhkatiedon arvo syntyy käytössä
Kyberuhkatiedolla (Cyber Threat Intelligence, CTI) tarkoitetaan eri lähteistä koottua ja analysoitua tietoa esimerkiksi kyberuhkista, hyökkäysmenetelmistä, haavoittuvuuksista ja uhkatoimijoista. Tiedosta tulee toimintakelpoista, kun se auttaa organisaatiota ennakoimaan uhkia, tekemään päätöksiä ja kohdentamaan suojaustoimia. (Johnson, Badger, Waltermire, Snyder & Skorupka 2016.)
Kriittisessä infrastruktuurissa yhden toimijan havainnot voivat auttaa myös muita organisaatioita tunnistamaan hyökkäyksiä ja muodostamaan kattavan tilannekuvan. Kyberuhkatiedon jakamisen tavoitteena ei kuitenkaan ole pelkästään yhdistää eri lähteistä saatavaa tietoa, vaan rakentaa toimijoille yhteinen tilannekuva sekä jaettu tilannetietoisuus. Yhteinen tilannekuva (common operational picture) kokoaa eri toimijoiden käytettävissä olevan tiedon yhtenäiseksi näkymäksi tilanteesta, sen mahdollisesta kehittymisestä sekä käytettävissä olevista resursseista ja toimenpiteistä; jaettu tilannetietoisuus (shared situational awareness) puolestaan tukee toimijoiden kykyä tulkita tilanteen merkitystä, tehdä perusteltuja päätöksiä ja koordinoida toimintaansa yhteisten tavoitteiden saavuttamiseksi (Rajamäki 2024). Henttonen ja Rajamäki (2024) havaitsivat, että tietosuojasääntelyyn (GDPR) liittyvät tulkintakysymykset, uhkatiedon mahdollinen arkaluonteisuus sekä organisaatioiden väliset tiedonjakokäytännöt muodostavat merkittäviä esteitä kyberuhkatiedon laajamittaiselle jakamiselle. Näin ollen kyberuhkatiedon jakaminen on teknisen haasteen lisäksi myös oikeudellinen ja organisatorinen kysymys.
DYNAMO yhdisti teknologian, datan ja yhteistyön
Euroopan unionin Horizon Europa -ohjelman kautta rahoittamassa DYNAMO-hankkeessa (2022–2026) kehitettiin ratkaisuja energia-, terveys- ja meriliikennesektoreiden kyberresilienssin ja toiminnan jatkuvuuden vahvistamiseen. Hankkeessa resilienssiä tarkasteltiin jatkuvana prosessina, johon sisältyvät varautuminen, ennaltaehkäisy, suojaaminen, reagointi sekä oppiminen ja sopeutuminen (Euroopan komissio 2026; Laurea-ammattikorkeakoulu 2026). Laurea-ammattikorkeakoulu tuotti hankkeessa sisältöä useisiin tehtäviin.
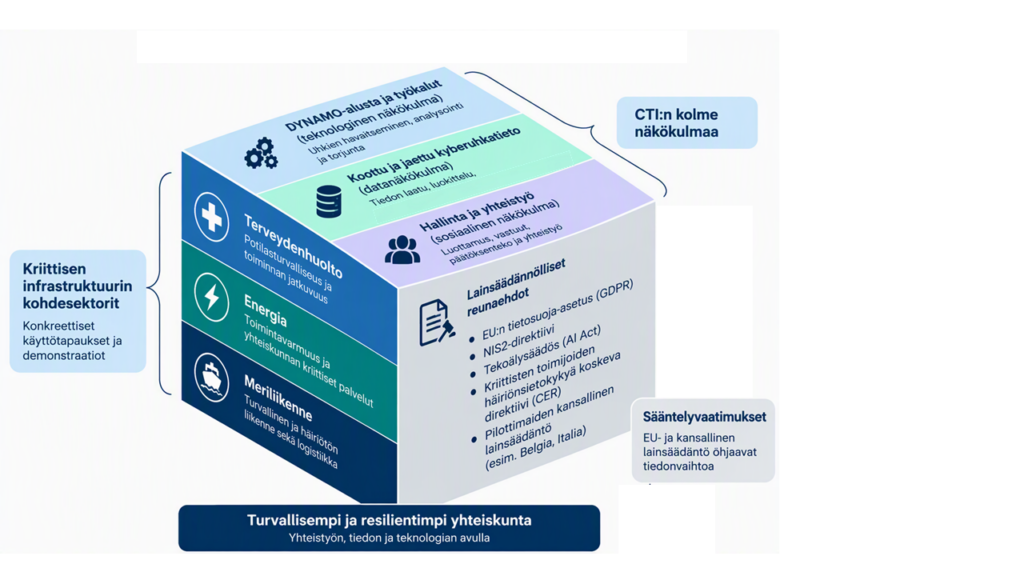
Tämän artikkelin näkökulma on rajattu työpakettiin 4 kuuluneeseen tehtävään Task 4.2 Cyber-Threat Intelligence Sharing and Orchestration, jota artikkelin kirjoittaja johti DYNAMO-konsortion tasolla. Tehtävässä kehitettiin kyberuhkatiedon jakamista teknologian, datan sekä sosiaalisen ja hallinnollisen yhteistyön näkökulmista. Teknologinen näkökulma kattoi hankkeessa kehitetyn DYNAMO-alustan sekä CTI:n kokoamiseen, käsittelyyn, anonymisointiin ja jakamiseen tarvittavat työkalut. Datanäkökulma tarkoitti eri lähteistä koottua ja analysoitua CTI-sisältöä, kun taas sosiaalinen ja hallinnollinen näkökulma käsitteli yhteistyötä, vastuita, päätöksentekoa ja luottamusta. Näitä näkökulmia sovellettiin terveydenhuollon, energia-alan ja meriliikenteen käyttötapauksiin lainsäädännön asettamissa reunaehdoissa. Kuvio 1 esittää työpaketin tehtävän kokonaisuuden, mutta artikkelin varsinainen tarkastelu kohdistuu sosiaaliseen näkökulmaan.
Miksi tekninen ratkaisu ei yksin riitä?
DYNAMO-alusta ja sille kehitetyt ratkaisut mahdollistavat kyberuhkatiedon tuottamisen, suojaamisen ja jakamisen. Varhaisvaroitusjärjestelmä välittää uhkatietoa nopeasti, hienojakoinen käyttöoikeuksien hallinta rajaa tiedon saatavuutta ja anonymisointityökalu suojaa arkaluonteisia tietoja. Työkalut eivät kuitenkaan ratkaise sitä, kuka päättää tiedon jakamisesta, kenelle tietoa voidaan luovuttaa ja millä ehdoilla sitä saa käyttää.
Toimiva tiedonvaihto edellyttää luottamusta tiedon käsittelyyn ja laatuun sekä yhteisiä vastuita ja toimintatapoja. Lisäksi on huomioitava tietosuoja, toimialakohtainen sääntely ja organisaatioiden erilaiset turvallisuusvaatimukset. Mitä useampi toimija osallistuu yhteistyöhön, sitä tärkeämpi on yhteisesti hyväksytty hallintamalli.
Kolme askelta hallitumpaan tiedonvaihtoon
Tässä artikkelissa tarkasteltu kyberuhkatiedonvaihdon sosiaalisen näkökulman kehitystyö eteni kolmessa vaiheessa. Ensin tunnistettiin tiedonvaihdon hallintatarpeet, kuten luottamus, vastuut, tiedon hallintaoikeudet, jakamista koskeva päätösvalta, käyttöoikeudet ja sääntelyn vaatimukset (Rajamäki & Nepal 2025). Seuraavaksi kehitettiin DYNAMO-ympäristöön hallintamalli, joka kuvasi toimijoiden roolit, päätöksenteon ja tiedon kulun tuottamisesta hyödyntämiseen (Rajamäki, Nepal & Chalkias 2025). Kolmantena askeleena laadittiin suunnitelma hallintamallin pilotoimiseksi hankkeen demonstraatioissa hyödyntäen aiemmissa työpaketeissa määriteltyjä käyttötapauksia (Nepal, Rajamäki & Chalkias 2025).
Viisi oppia tuleviin CTI-yhteistyöhankkeisiin
- Hallinta ja jäsenyys on suunniteltava teknologian rinnalla. Verkoston jäsenet, roolit ja käyttöoikeudet sekä uusien jäsenten hyväksymistä ja jäsenyyden päättämistä koskevat menettelyt on määriteltävä jo CTI-järjestelmää rakennettaessa.
- Luottamus edellyttää ennakoitavia toimintatapoja. Osapuolten on tiedettävä, mihin tietoa saa käyttää, voiko sitä jakaa edelleen ja miten virhe- ja väärinkäyttötilanteissa toimitaan.
- Roolien, vastuiden ja päätösvallan on oltava selkeitä. Tiedon tuottaja päättää lähtökohtaisesti, mitä tietoa se jakaa, kenelle ja millä ehdoilla. CTI-järjestelmän hallintamalli määrittelee tätä päätöksentekoa tukevat yhteiset pelisäännöt.
- Tietoa jaetaan tarpeen mukaan. Käyttöoikeuksien, luokittelun ja anonymisoinnin avulla tieto voidaan rajata niille jäsenille, jotka tarvitsevat sitä tehtävissään.
- Hallintamallia kehitetään jatkuvasti. Pilotointi, käyttäjäpalaute ja toimintaympäristön muutokset auttavat tunnistamaan puutteita, mukauttamaan toimintatapoja ja valmistautumaan nykyistä laajempaan käyttöönottoon tulevaisuudessa.
Luottamus tekee teknologiasta yhteistyötä
Teknologia voi siirtää tietoa, mutta luottamus saa organisaatiot jakamaan sitä. Toimiva CTI-yhteistyö edellyttää teknisten ratkaisujen, tiedonhallinnan ja yhteisten toimintaperiaatteiden yhdistämistä. Automaation ja tekoälyn lisääntyessä myös uhkatiedon käsittelyprosessien läpinäkyvyyden, vastuunjaon sekä tiedon laadun ja alkuperän varmistamisen merkitys kasvaa.
DYNAMOssa kehitetty prosessi, jossa edettiin hallintatarpeiden tunnistamisesta kyberuhkatiedon jakamisen hallintamallin suunnitteluun, toteutukseen ja pilotointiin, tarjoaa hyödyllisen lähtökohdan myös muille kyberuhkatiedon jakamiseen osallistuville yhteistyöverkostoille. Tulokset korostavat, että kyberresilienssi rakentuu kyvystä yhdistää kyberuhkiin liittyviä havaintoja, sopia tiedon jakamiseen liittyvistä rooleista ja vastuista sekä vastata kyberturvallisuusuhkiin yhteistyössä.
Lähteet
- Euroopan komissio 2026. Dynamic Resilience Assessment Method including combined Business Continuity Management and Cyber Threat Intelligence solution for Critical Sectors (DYNAMO). CORDIS. Viitattu 21.10.2026.
- Euroopan parlamentti ja Euroopan unionin neuvosto 2022. Euroopan parlamentin ja neuvoston direktiivi (EU) 2022/2555 (NIS2-direktiivi). Euroopan unionin virallinen lehti. Viitattu 21.10.2026.
- Henttonen, K. & Rajamäki, J. 2024. CTI Sharing Practices and MISP Adoption in Finland’s Critical Infrastructure Protection. Proceedings of ECCWS 2024. Viitattu 29.10.2026
- Johnson, C., Badger, L., Waltermire, D., Snyder, J. & Skorupka, C. 2016. Guide to Cyber Threat Information Sharing. NIST Special Publication 800-150. National Institute of Standards and Technology. Viitattu 21.10.2026.
- Laurea-ammattikorkeakoulu 2026. DYNAMO. Viitattu 21.10.2026.
- Nepal, A., Rajamäki, J. & Chalkias, I. 2025. Implementing CTI Exchange: A Framework for the DYNAMO Project Pilot Phase. Proceedings of ECKM 2025. Viitattu 21.10.2026.
- Rajamäki J. 2024. Digital twin technology training and research in health higher education: a review. Explor Digit Health Technol. https://doi.org/10.37349/edht.2024.00021. Viitattu 29.10.2026.
- Rajamäki, J. & Nepal, A. 2025. Governance for Cyber Threat Intelligence (CTI) Exchange Across the DYNAMO Resilience Cycle. Proceedings of ICCWS 2025. Viitattu 21.10.2026.
- Rajamäki, J., Nepal, A. & Chalkias, I. 2025. Enhancing Cyber Threat Intelligence (CTI) Exchange: A Governance Model for the DYNAMO Platform. Proceedings of ECCWS 2025. Viitattu 21.10.2026.
Tekoälyn käyttö: Artikkelin valmistelussa on hyödynnetty Microsoft 365 Copilotia tekstin rakenteen suunnittelussa, englanti-suomi käännöksissä, tekstin tiivistämisessä ja kielenhuollossa sekä kuvion alt-tekstin luonnostelussa. Kirjoittaja on tarkistanut ja muokannut tekoälyn tuottaman sisällön sekä vastaa artikkelin sisällöstä, tulkinnoista ja lähteiden oikeellisuudesta.